IT made in Germany
EDR-XDR: Angriffe erkennen, bevor sie zum Problem werden.
Mit EDR und XDR erkennen Sie verdächtige Aktivitäten frühzeitig, bündeln sicherheitsrelevante Ereignisse und reagieren gezielt auf Bedrohungen. So behalten Sie Ihre Endgeräte und Systeme kontinuierlich im Blick.
Auf einen Blick
- Schutz
- Kontinuierliche Überwachung Ihrer Endgeräte
- Erkennung
- Verdächtige Aktivitäten frühzeitig erkennen
- Reaktion
- Bedrohungen gezielt analysieren und eindämmen
- Transparenz
- Sicherheitsereignisse zentral zusammenführen
- Die richtige Lösung für
- Unternehmen, die Angriffe frühzeitig erkennen und schneller darauf reagieren möchten
Betreut von einem festen Service-Team in Freiburg
- Kontinuierliche Überwachung
- Frühzeitige Angriffserkennung
- Zentrale Sicht auf Sicherheitsereignisse
- Schnelle und gezielte Reaktion
Wenn Angriffe unbemerkt bleiben.
- Klassischer Virenschutz erkennt nicht jede Bedrohung
- Angriffe verteilen sich über Endgeräte, Identitäten und Systeme
- Auffällige Aktivitäten gehen in der Vielzahl an Meldungen unter
- Sicherheitsvorfälle werden häufig erst spät erkannt
- Für eine schnelle Reaktion fehlt der zentrale Überblick
Cyberangriffe finden längst nicht mehr nur auf einem einzelnen Endgerät statt. Angreifer bewegen sich durch verschiedene Systeme, nutzen kompromittierte Zugänge und versuchen, möglichst lange unentdeckt zu bleiben.
Genau hier ist Transparenz entscheidend. Sicherheitsereignisse müssen erkannt, miteinander verknüpft und bewertet werden, damit aus einer Auffälligkeit kein ernsthafter Sicherheitsvorfall wird.
EDR/XDR setzt hier an: Verdächtige Aktivitäten werden kontinuierlich überwacht und sicherheitsrelevante Ereignisse zusammengeführt. So lassen sich Bedrohungen früher erkennen und gezielte Gegenmaßnahmen schneller einleiten.
Die Continum AG ist bereits seit vielen Jahren unser professioneller Managed Hosting- und Cloudpartner. Wir arbeiten gerne mit Ihnen zusammen, denn zusätzlich zur hohen Verfügbarkeit der Serversysteme überzeugt uns vor allem die zuverlässige, unbürokratische und persönliche Betreuung unserer Kunden.
Michael Döhler · Head of Consulting & Sales, revenexx GmbH
„Eine erstklassige Betreuung durch persönliche Ansprechpartner, überaus kompetente Beratung und professionelle Unterstützung bei der Planung, hervorragende Reaktionszeiten im Support und reibungslose Systemwartung.“
Daniel Binder · Senior Product Specialist, Quanos Solutions GmbH
Was wir übernehmen.
Wir unterstützen Sie dabei, Bedrohungen frühzeitig zu erkennen, Sicherheitsereignisse zentral zu bewerten und im Ernstfall schnell zu reagieren.
Überwachen
- Kontinuierliche Überwachung von Endgeräten und Systemen
- Erkennung verdächtiger Aktivitäten
- Zentrale Erfassung von Sicherheitsereignissen
- Transparenz über mögliche Bedrohungen
- Schnelle Alarmierung bei Auffälligkeiten
Erkennen & Analysieren
- Analyse auffälliger Aktivitäten und Ereignisse
- Zusammenführung relevanter Sicherheitsinformationen
- Erkennung komplexer Angriffsmuster
- Priorisierung erkannter Bedrohungen
- Nachvollziehbarkeit von Angriffen
Reagieren
- Schnelle Reaktion auf erkannte Bedrohungen
- Eindämmung potenzieller Angriffe
- Unterstützung bei der Behebung von Sicherheitsvorfällen
- Ableitung geeigneter Gegenmaßnahmen
- Kontinuierliche Verbesserung des Sicherheitsniveaus
Worauf Sie sich verlassen können.
Die folgenden Werte sind Vertragsbestandteil und werden je nach Umgebung angepasst.
bis zu 99,99 %
100 %
1 Stunde
24/7, 365
Wartungsfenster
Reporting
Die konkreten Service Levels werden im Vertrag festgelegt und gemeinsam definiert.
Sie sehen jederzeit, wie Ihre Systeme laufen.
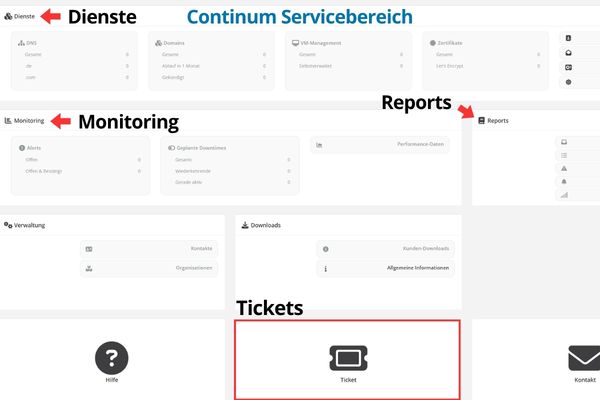
Der häufigste Einwand gegen ausgelagerten Betrieb ist der Kontrollverlust. Im Continum Servicebereich sehen Sie den Zustand Ihrer Systeme selbst, ohne anzurufen und ohne auf einen Report zu warten.
- Verfügbarkeit, Performance und Kapazität in Echtzeit
- Individuelle Dashboards und Langzeitreports
- Domains, DNS-Einträge und Zertifikate selbst verwalten
- Support-Tickets direkt aus dem Portal
- Granulare Benutzer- und Rechteverwaltung
- Aktivitätslog für die Nachvollziehbarkeit
- Dokumentierte API für eigene Automatisierung
- Zwei-Faktor-Authentifizierung
Der Servicebereich wird von unserem eigenen Team in Freiburg entwickelt und ist in jedem Hostingpaket enthalten.
Zertifizierte High-End Infrastruktur
Die heimlichen Stars und wichtige Pfeiler unserer Arbeit sind unsere georedundanten Continum Rechenzentren in Deutschland. Sie bieten Flexibilität, Geschwindigkeit und vor allem mehrfach zertifizierte Sicherheit nach ITIL v3, ISO/IEC 27001 und PCI DSS. Selbstverständlich sind Ihre Informationen auch geopolitisch gut in Deutschland aufgehoben.
Und unser eigenes globales Ausliefernetzwerk garantiert, dass Ihre Daten weltweit schnell und zuverlässig ankommen.
Deutsches Recht
24/7 Support
Doppelter Schutz
Passt EDR/XDR zu Ihrer IT-Umgebung?
Sprechen Sie mit uns über Ihre aktuelle Sicherheitslösung und Ihre Anforderungen. Wir zeigen Ihnen, wie EDR/XDR Ihren Schutz sinnvoll ergänzen kann.
Warum EDR/XDR bei Continum.
Eigene Rechenzentren
Nachweise, die Audits bestehen
Dokumentiert und vertretbar
So starten Sie mit EDR/XDR.
01
Umgebung analysieren
Wir betrachten Ihre Endgeräte, Systeme und bestehenden Sicherheitslösungen. So entsteht eine klare Grundlage für den passenden Schutz.
02
EDR/XDR einrichten
Wir implementieren die Lösung, binden die relevanten Systeme ein und stimmen Alarmierungen sowie Reaktionswege mit Ihnen ab.
03
Überwachen und reagieren
Nach der Inbetriebnahme werden sicherheitsrelevante Aktivitäten kontinuierlich überwacht, Bedrohungen analysiert und geeignete Gegenmaßnahmen eingeleitet.
Häufige Fragen zu EDR/XDR.
Ihre Frage ist nicht dabei? Rufen Sie uns an, wir antworten ohne Umweg über den Vertrieb.
EDR überwacht und schützt Endgeräte wie Clients und Server. XDR führt zusätzlich Sicherheitsdaten aus verschiedenen Bereichen zusammen, um komplexe Angriffe über mehrere Systeme hinweg zu erkennen.
Je nach eingesetzter Lösung können unter anderem Clients, Server, Cloud-Umgebungen und weitere sicherheitsrelevante Systeme eingebunden werden.
Verdächtige Aktivitäten werden analysiert und nach ihrer Dringlichkeit bewertet. Je nach vereinbartem Leistungsumfang informieren wir definierte Ansprechpartner und leiten passende Gegenmaßnahmen ein.
Das hängt von der vorhandenen IT-Umgebung und den eingesetzten Lösungen ab. Wir prüfen vorab, welche Systeme und Datenquellen sinnvoll eingebunden werden können.
Die Kosten richten sich unter anderem nach der Anzahl der zu schützenden Systeme, dem gewünschten Leistungsumfang und den vereinbarten Reaktionszeiten. Sie erhalten ein individuell auf Ihre Umgebung zugeschnittenes Angebot.
Weitere Leistungen im Bereich Sicherheit & Compliance
Cyber Security
Schützen Sie Anwendungen, Daten und IT-Infrastrukturen vor modernen Bedrohungen. Von der Absicherung von Webanwendungen bis hin zum sicheren Austausch vertraulicher Informationen.
Backup Recovery
Sichern Sie geschäftskritische Daten zuverlässig und stellen Sie Systeme im Ernstfall schnell wieder her. Für maximale Verfügbarkeit und geringe Ausfallzeiten.
PCI-DSS Hosting
Hosting für Unternehmen mit hohen Anforderungen an Sicherheit und Compliance. Ideal für Zahlungsdaten, E-Commerce-Plattformen und regulierte Umgebungen.
Sprechen wir über Ihre Systeme.
Erzählen Sie uns, was Sie heute betreiben und wo es hakt. Wir sagen Ihnen, was wir übernehmen können und was Sie besser intern behalten.